
Cybersécurité : 7 petites failles qui peuvent coûter cher à votre entreprise
Une cyberattaque ne commence pas forcément par une faille technique complexe. Un mot de passe réutilisé, une mise à jour repoussée ou une sauvegarde jamais testée peut suffire à fragiliser une entreprise. Pourtant, ces négligences restent parfois difficiles à repérer au quotidien. Alors, quelles sont les principales failles de cybersécurité d’une entreprise et comment les corriger ? Voici 7 points à vérifier sans attendre.
Pourquoi les petites failles de cybersécurité représentent-elles un vrai risque ?
La cybersécurité d’une entreprise ne repose pas uniquement sur un antivirus ou un pare-feu. Elle dépend aussi des habitudes quotidiennes des collaborateurs, de la gestion des accès et de l’entretien des outils numériques. Une protection efficace commence donc par les fondamentaux.
Les chiffres du baromètre 2025 de Cybermalveillance illustrent encore certains écarts. Si 84 % des TPE-PME interrogées déclarent utiliser un antivirus et 78 % disposer de sauvegardes, seules 51 % indiquent avoir une politique de mots de passe et 26 % une double authentification pour les connexions extérieures au réseau.
Autrement dit, une entreprise peut disposer de plusieurs solutions de sécurité tout en conservant des points faibles faciles à exploiter. C’est pourquoi il faut régulièrement vérifier les pratiques les plus simples avant de chercher des dispositifs plus complexes.
1. Réutiliser les mêmes mots de passe sur plusieurs comptes
Un seul compte compromis peut ouvrir plusieurs portes.
Utiliser le même mot de passe pour la messagerie, le cloud, les réseaux sociaux ou un logiciel métier facilite le quotidien. Pourtant, cette habitude augmente fortement le risque. Si un attaquant récupère un identifiant, il peut tenter de l’utiliser sur d’autres services de l’entreprise.
La solution consiste à utiliser un mot de passe différent pour chaque service, suffisamment long et difficile à deviner. Un gestionnaire de mots de passe peut également aider les collaborateurs à gérer ces nombreux accès sans devoir tous les mémoriser. La CNIL recommande notamment de ne pas utiliser de mots de passe pouvant être facilement déduits du contexte.
2. Négliger la double authentification
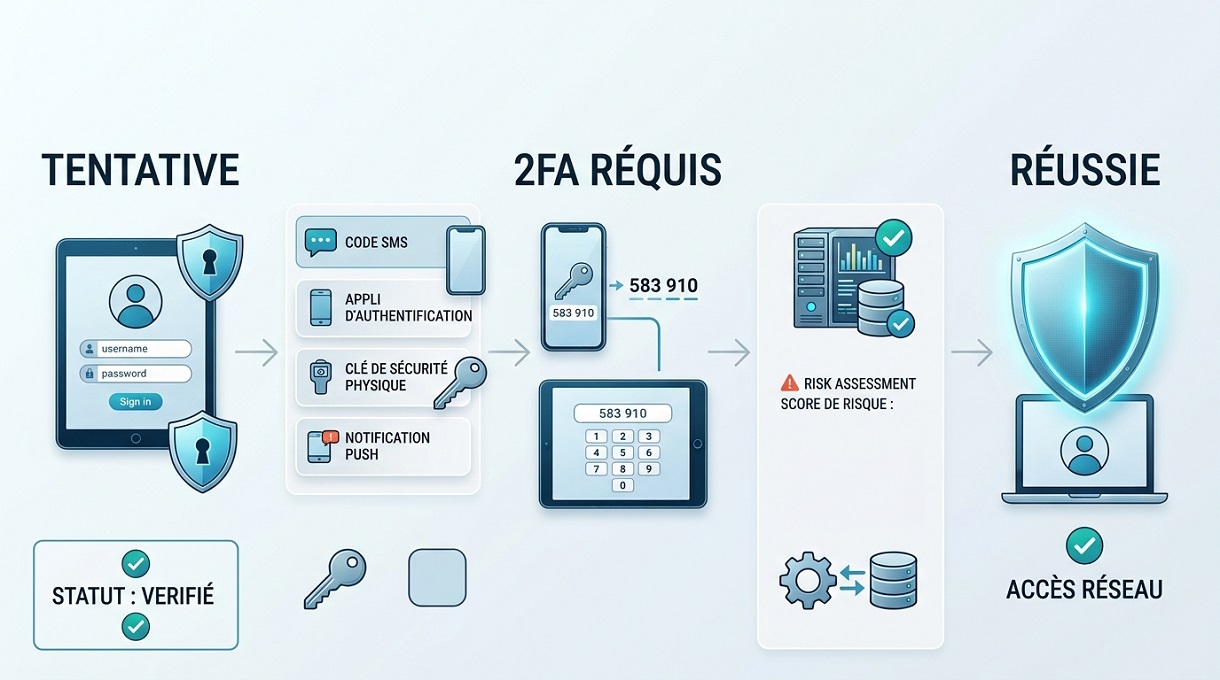
Même avec un mot de passe robuste, un compte peut être compromis. La double authentification ajoute alors une protection supplémentaire en demandant un second élément lors de la connexion.
Pourquoi activer le MFA sur les comptes sensibles ?
Messagerie professionnelle, outils administratifs, solutions cloud, réseaux sociaux ou accès à distance : tous ces comptes peuvent contenir des informations précieuses. L’ANSSI recommande d’activer l’authentification multifacteur lorsqu’un service la propose.
Cette mesure demande généralement quelques minutes à mettre en place. Pourtant, elle peut considérablement renforcer la sécurité des accès. Il est donc pertinent de commencer par les comptes qui donnent accès aux données ou aux outils les plus sensibles.
3. Reporter les mises à jour de sécurité
« Je ferai la mise à jour plus tard » semble anodin. Pourtant, laisser un logiciel, un ordinateur ou un site web sans correctif peut maintenir une vulnérabilité connue.
Les mises à jour corrigent notamment des failles de sécurité. Elles concernent les systèmes d’exploitation, les applications, les serveurs, mais aussi les CMS et leurs extensions lorsqu’une entreprise exploite un site Internet. Cybermalveillance.gouv.fr recommande ainsi de maintenir à jour les équipements et les services directement exposés sur Internet.
Pour renforcer la sécurité informatique de l’entreprise, mieux vaut donc prévoir un suivi régulier des mises à jour plutôt que d’attendre qu’un incident rappelle leur importance.
Lire aussi : 7 clés pour sécuriser votre cloud collaboratif
4. Faire des sauvegardes sans vérifier qu’elles fonctionnent
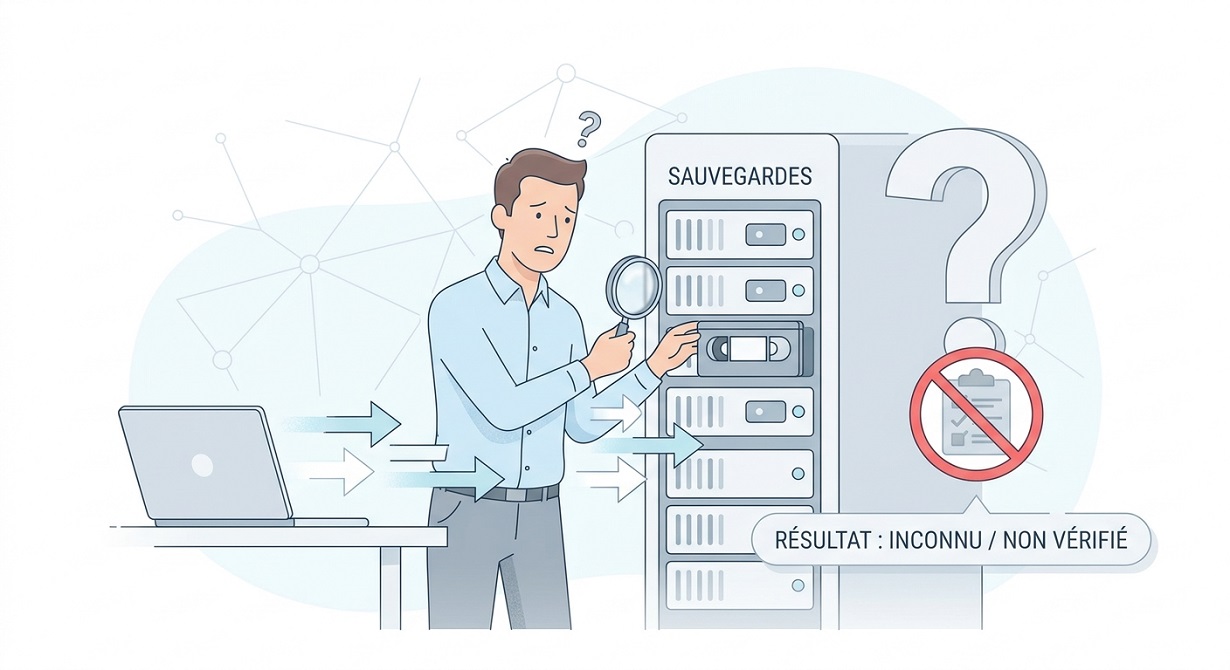
Une sauvegarde inutilisable ne protège pas vraiment l’entreprise.
Sauvegarder ses données constitue un réflexe essentiel. Mais encore faut-il pouvoir les récupérer après un incident. Une sauvegarde corrompue, incomplète ou accessible depuis le même environnement compromis peut devenir inutile au moment où l’entreprise en a le plus besoin.
La CNIL recommande de réaliser des sauvegardes régulières et de tester leur restauration. Elle préconise également de conserver au moins une copie déconnectée du réseau.
Les données critiques méritent donc une attention particulière : fichiers clients, documents comptables, données commerciales, contrats ou contenus indispensables au fonctionnement de l’activité.
5. Donner trop de droits aux utilisateurs
Tous les collaborateurs n’ont pas besoin d’accéder à toutes les ressources de l’entreprise. Pourtant, les droits d’accès s’accumulent parfois au fil des recrutements, changements de poste ou projets.
Des accès trop larges augmentent la surface d’attaque
Un compte compromis devient plus dangereux lorsqu’il permet d’accéder à de nombreuses ressources. Il faut donc attribuer uniquement les droits nécessaires à chaque fonction et supprimer rapidement les accès devenus inutiles.
La CNIL recommande notamment des comptes nominatifs et des comptes disposant de privilèges limités pour les opérations courantes.
Une revue régulière des utilisateurs permet ainsi de repérer les comptes inutilisés, les anciens collaborateurs et les droits excessifs.
6. Sous-estimer le phishing et les erreurs humaines
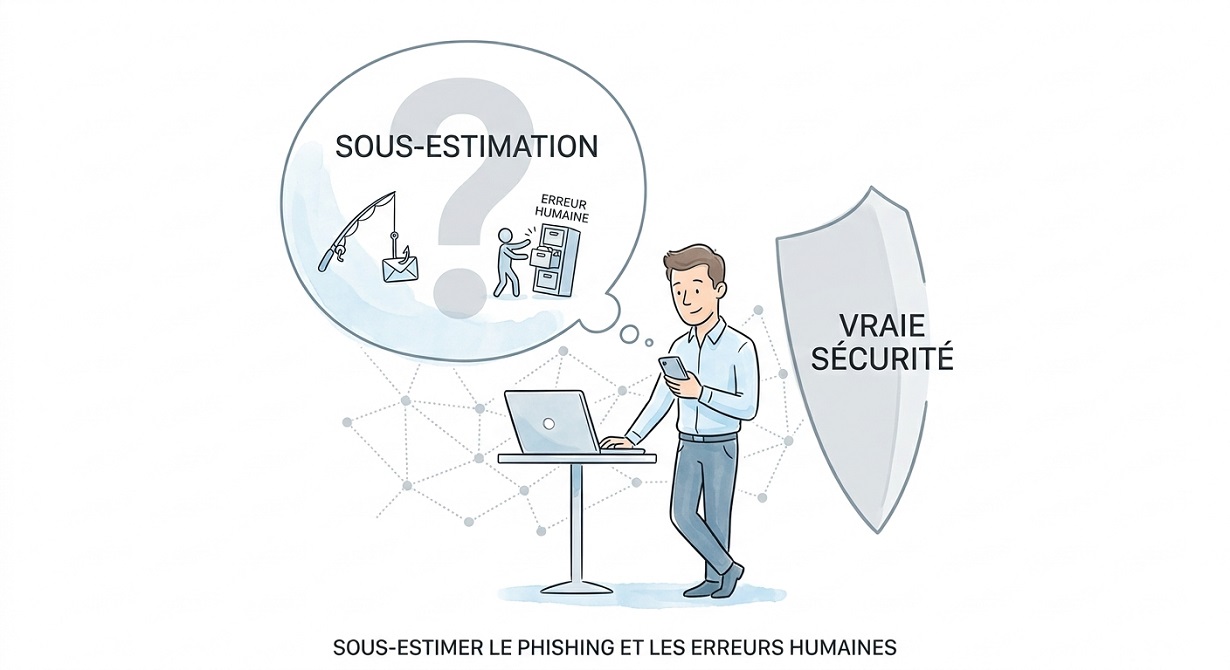
La technologie ne suffit pas à assurer la cybersécurité d’une entreprise. Un collaborateur peut cliquer sur un lien frauduleux, ouvrir une pièce jointe malveillante ou communiquer des informations sensibles à un interlocuteur qui se fait passer pour un partenaire.
Le phishing reste d’ailleurs une menace concrète pour les TPE-PME. Dans son baromètre 2025, Cybermalveillance.gouv.fr indique que 43 % des entreprises victimes ayant identifié l’origine de leur attaque l’associent à l’hameçonnage.
Il faut donc sensibiliser régulièrement les équipes. Pour éviter certaines erreurs, un rappel simple suffit sur :
- les liens suspects,
- les pièces jointes inattendues,
- les demandes urgentes.
La cybersécurité devient alors une responsabilité collective, et non uniquement un sujet réservé au service informatique.
7. Laisser des comptes et des accès inutilisés
Un ancien compte administrateur, un accès d’un prestataire terminé ou un utilisateur qui a quitté l’entreprise peuvent rester actifs par oubli. Pourtant, chaque accès supplémentaire augmente potentiellement la surface d’exposition.
Il est donc utile de vérifier régulièrement les comptes, les accès à distance, les outils cloud et les droits d’administration. Lorsqu’un accès n’a plus de raison d’être, il doit être supprimé ou désactivé.
Cette vérification concerne également le site Internet et les réseaux sociaux professionnels. Il est recommandé notamment de limiter les droits d’administration aux seules personnes qui en ont réellement besoin et de sécuriser leurs comptes avec une authentification renforcée.
Comment vérifier rapidement la cybersécurité de son entreprise ?
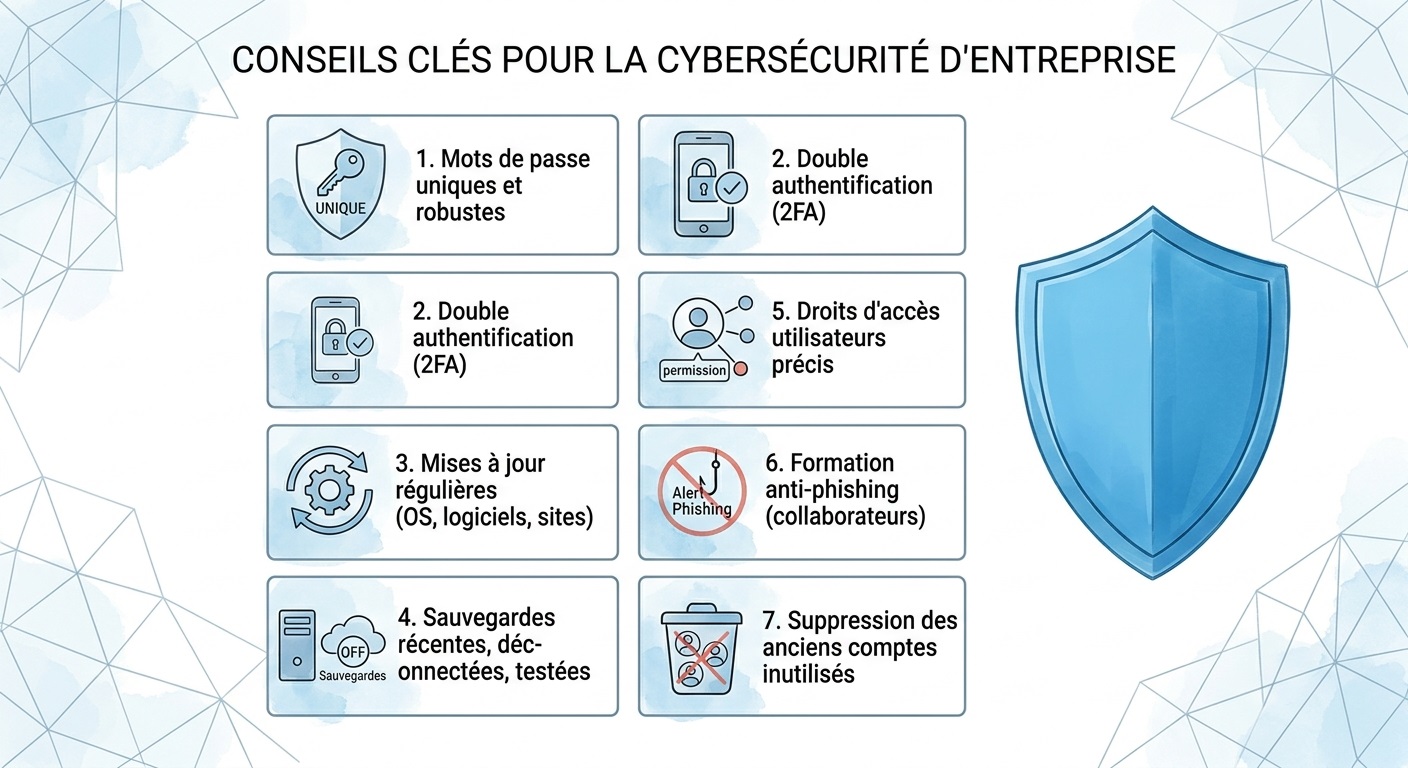
Ces sept failles ont un point commun : elles ne nécessitent pas forcément un investissement important pour être corrigées. Elles demandent surtout de la régularité et une bonne organisation.
Commencez par vérifier les points suivants :
- Chaque compte professionnel dispose-t-il d’un mot de passe unique et suffisamment robuste ?
- La double authentification est-elle activée sur les comptes sensibles ?
- Les ordinateurs, logiciels, serveurs et extensions du site sont-ils régulièrement mis à jour ?
- Les sauvegardes sont-elles récentes, déconnectées et testées ?
- Les droits d’accès correspondent-ils réellement aux fonctions de chaque utilisateur ?
- Les collaborateurs savent-ils reconnaître un message de phishing ?
- Les anciens comptes et accès inutilisés ont-ils été supprimés ?
Cette première vérification permet déjà d’identifier plusieurs vulnérabilités informatiques courantes. Pour aller plus loin, l’entreprise peut ensuite réaliser un inventaire de ses équipements, services numériques et données critiques afin de prioriser les actions de sécurité.
Une cybersécurité efficace commence souvent par ces détails
Protéger une entreprise contre les cyberattaques ne consiste donc pas uniquement à déployer des solutions techniques complexes. Les habitudes les plus simples jouent aussi un rôle déterminant. Un mot de passe réutilisé, une sauvegarde non testée ou un compte oublié peut créer une vulnérabilité qui aurait pourtant pu être corrigée facilement.
En pratique, la bonne approche consiste à identifier régulièrement les petites failles de sécurité, corriger les plus importantes et sensibiliser les équipes. Cette démarche permet de renforcer progressivement la cybersécurité de l’entreprise, tout en limitant les risques liés à une erreur humaine, une compromission de compte ou une faille technique connue.
Vous souhaitez renforcer la cybersécurité de votre entreprise ? Découvrez CP360, notre solution dédiée à la protection de votre activité et de vos données contre les principales menaces numériques.
Besoin d’aide pour votre marketing ?
Réservez un appel gratuit pour discuter de votre projet
 Création de site web
 Référencement SEO
 Publicité digitale
À propos de notre agence
Nous aidons les marques à croître grâce au SEO, à la publicité et à la stratégie digitale. 10+ ans d’expertise.
