
Site piraté, compte compromis : 6 réflexes à adopter immédiatement
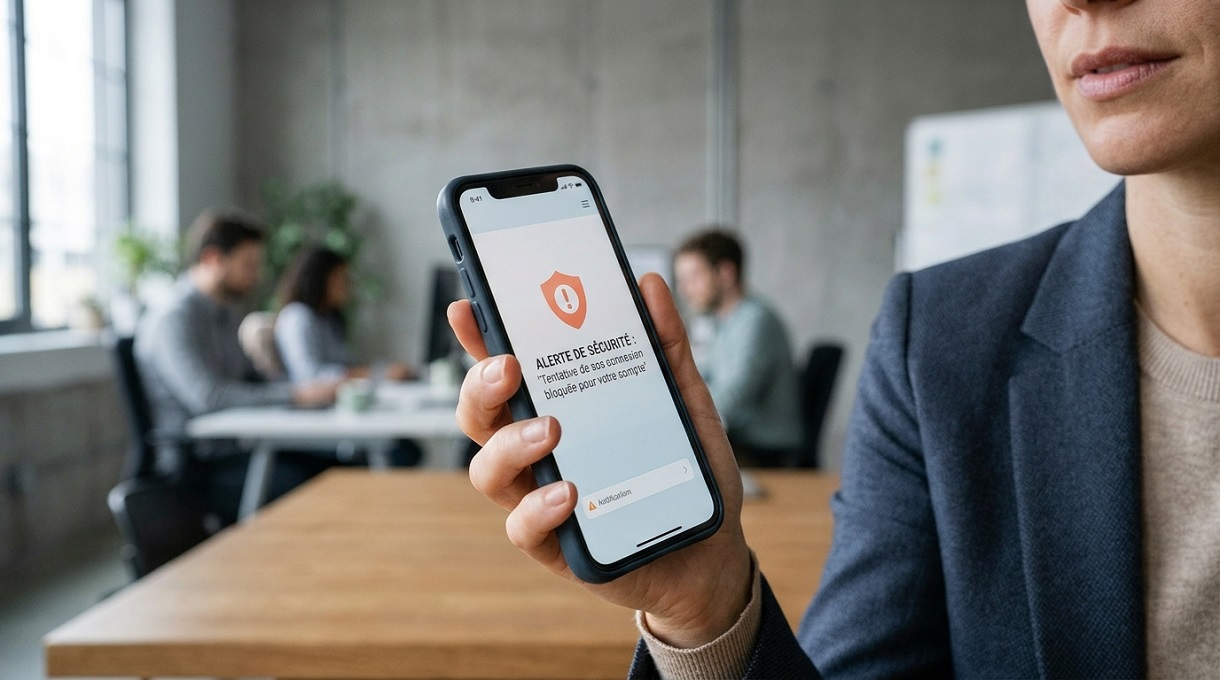
Votre site internet affiche des contenus inhabituels ? Vous ne parvenez plus à accéder à votre compte professionnel ou vous constatez des connexions suspectes ? Ces signes peuvent révéler un piratage informatique. Dans cette situation, chaque décision compte. Conserver les preuves, sécuriser les accès et limiter la propagation de l’attaque constituent les premières priorités pour protéger votre activité et vos données.
Voici les six réflexes à adopter pour réagir efficacement face à un incident de cybersécurité.
1. Ne supprimez pas les preuves du piratage
Face à un site piraté, le premier réflexe consiste souvent à supprimer les fichiers suspects ou à effacer les messages inhabituels. Or, ces actions peuvent compliquer l’identification de l’attaque.
Commencez par conserver les éléments qui permettent de comprendre ce qui s’est passé : captures d’écran, courriels suspects, alertes de sécurité, dates des connexions inhabituelles ou modifications constatées sur votre site. Si vous disposez de journaux de connexion (logs), préservez-les également.
Ces informations aideront un spécialiste à déterminer comment l’intrusion s’est produite, quelles ressources ont été touchées et si des données ont été exposées. Évitez toutefois de manipuler les fichiers techniques si vous ne maîtrisez pas leur fonctionnement.
N’hésitez pas à lire également les recommandations officielles de Cybermalveillance concernant la modification des mots de passe, la vérification des connexions et la conservation des preuves.
2. Changez les accès compromis
Un pirate peut utiliser des failles de sécurité ou des identifiants volés pour accéder à votre site, à votre messagerie ou à vos outils professionnels. Il faut donc reprendre le contrôle des comptes concernés et empêcher toute nouvelle connexion non autorisée.
Depuis un appareil sain, modifiez les mots de passe compromis en choisissant des combinaisons longues, uniques et difficiles à deviner. Si un même mot de passe est utilisé sur plusieurs services, changez-le également sur chacun d’eux. Activez ensuite l’authentification multifacteur lorsqu’elle est disponible : cette protection ajoute une vérification supplémentaire lors de la connexion.
Pensez aussi aux comptes administrateurs, à l’hébergement web et aux outils associés au site. Changer un seul mot de passe ne suffit pas toujours si le pirate conserve d’autres accès.
3. Isolez les comptes et les systèmes concernés
Sécuriser les accès ne signifie pas que l’incident est terminé. Un compte compromis peut encore permettre à un attaquant d’envoyer des messages frauduleux, de modifier des contenus ou d’accéder à d’autres services.
- ✓
Déconnectez les sessions inconnues et révoquez les accès suspects lorsque vous pouvez le faire sans risque. - ✓
Si un appareil semble infecté, évitez de l’utiliser pour modifier vos mots de passe ou vous connecter à des services sensibles.
Pour un site web, une compromission importante peut nécessiter une mise en maintenance ou une isolation technique afin de limiter les dommages. Faites-vous accompagner si vous ne savez pas comment procéder : une intervention improvisée pourrait interrompre votre activité ou compliquer la récupération du site.
4. Vérifiez vos sauvegardes avant toute restauration
Une sauvegarde récente peut permettre de récupérer un site internet après un piratage. Encore faut-il qu’elle soit saine et qu’elle n’ait pas été compromise lors de l’attaque.
Vérifiez les dates des dernières copies disponibles, leur intégrité et leur emplacement. Privilégiez une sauvegarde antérieure à l’incident, conservée dans un espace sécurisé et inaccessible depuis les comptes compromis.
Ne restaurez pas immédiatement votre site sans avoir évalué la situation. Si une faille de sécurité reste présente, le pirate pourrait revenir après la remise en ligne. La restauration doit donc s’accompagner de contrôles techniques et de mesures correctives.
5. Identifiez l’origine de l’intrusion
Pour éviter qu’un piratage se reproduise, il faut comprendre comment l’attaquant a obtenu son accès. Plusieurs causes sont possibles :
- ✓
Mot de passe volé - ✓
Courriel d’hameçonnage - ✓
Logiciel obsolète - ✓
Extension vulnérable - ✓
Compte administrateur insuffisamment protégé
L’analyse des connexions, des modifications récentes et des alertes de sécurité permet de rechercher l’origine de l’incident. Cette étape aide également à déterminer si l’attaque concerne uniquement un compte ou si elle touche d’autres outils et données de l’entreprise.
Ne tirez pas de conclusion trop rapidement : l’absence de signe visible ne garantit pas que le système est entièrement sécurisé.
Si des données personnelles ont pu être exposées, vous devez également évaluer vos obligations réglementaires. Selon le risque pour les personnes concernées, une notification à la CNIL peut être nécessaire dans un délai maximal de 72 heures après la prise de connaissance de la violation.
Vous souhaitez protéger votre activité des cybermenaces ?
Besoin d’aide pour votre marketing ?
Réservez un appel gratuit pour discuter de votre projet
 Création de site web
 Référencement SEO
 Publicité digitale
À propos de notre agence
Nous aidons les marques à croître grâce au SEO, à la publicité et à la stratégie digitale. 10+ ans d’expertise.
